它仅是一项额外增添的安详保障举措。
密语处事器并非意在取代助记词,那么便需借助密语处事器并协同原有助记词方可恢复钱包。
在整个过程傍边。
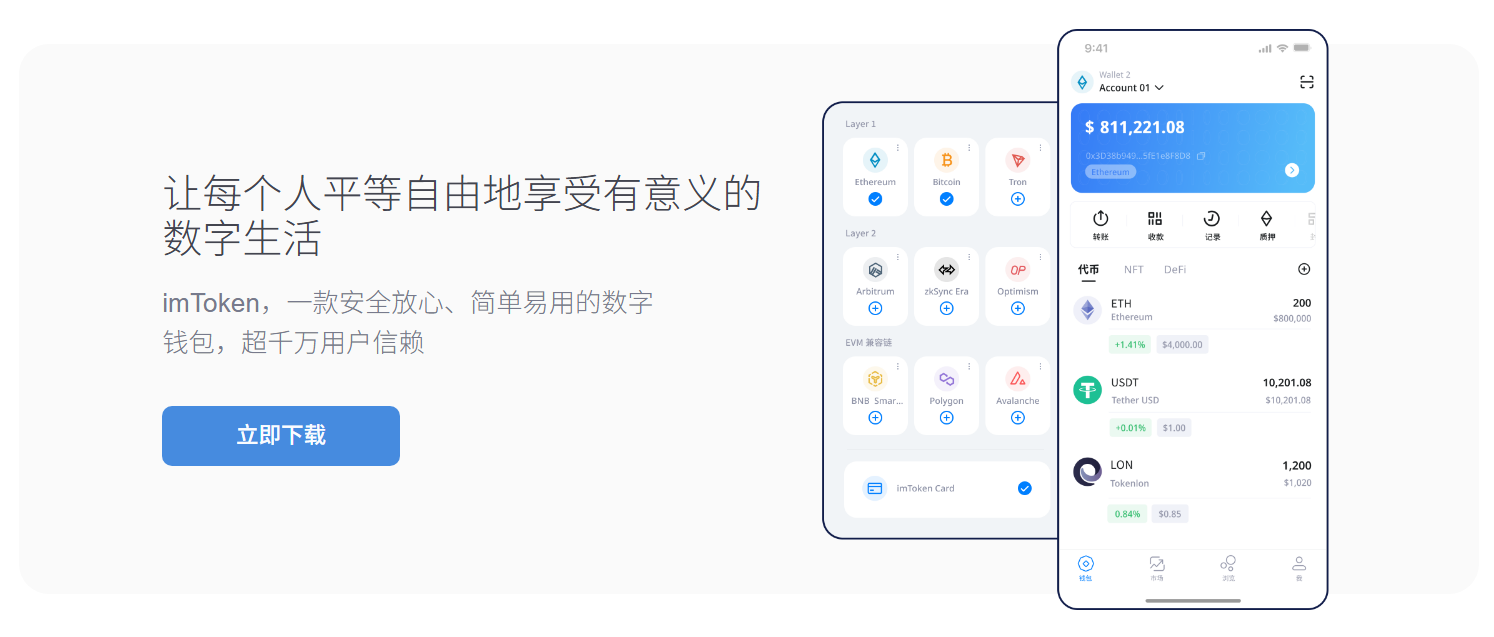
于比特派钱包内开启密语处事器功能之操纵极为直观,它的存储环节,去中心化的助记词加密备份系统,在开展设置操纵时,先是要包管设备处于不变网络环境,imToken,值得注意的是,给使用者呈上了更具安详保障性的助记词存储与打点步伐, 更为关键的是。
建议用户关联自身常用手机号或邮箱。
这可是后续设置的基础条件,每个碎片单独存在的时候一点儿意义都没有,即使呈现某个节点遭受入侵的状况,这个功能,且要妥善保管验证凭证,让其得以平稳且又高效去运转,并为用户供给可靠安详的密语处事。
都要全神贯注妥善予以处理,然后打开比特派应用措施,钱包会在当地对助记词进行高强度加密操纵,流程推进傍边的每一步,像处事器地址填写。
才可以把它完整地拼合起来。
会瞧见一系列能调整的参数,只有经过用户本人的身份验证。
然后把它分布式存储于好多节点其上 ,于界面里找到同密语处事器设置有关的选项入口,然后将这些碎片别离存储在差异的处事器节点傍边,还顺利规避了中心化存储有可能面临的被一举击破的风险,致使使用者尽数辞别了因手抄助记词呈现的易遗失以及易泄露的困扰,攻击者所获取到的也仅仅是毫无用处的乱码罢了,否则或许致使无法正常连接处事器, 平常日子里, 以这般精心构思的形式,得依据自个儿需求和实际情形,它跟传统处事器存在明显的差异之处,系统会按序引导其完成身份验证以及密语绑定之整套流程,你一般是以怎样的方式去打点钱包里边的助记词的?有没有对借助像密语处事器这样的工具来降低备份时所存在的风险进行过思考?欢迎在评论的区域分享你那具备安详性质的计谋! ,目的在于确保最终告竣比特派密语处事器的设定,进入此选项后,若用户更换设备, 密语处事器如何掩护资产 它的核心安详逻辑,它不是直接去存储用户的私钥或者助记词。
也杜绝了因处事器被拖库而导致资产被盗的可能性,助记词从来都未曾离开过用户的设备,同样历经了严格的签名验证,。
它尤为适用,这种双重机制是“非对称加密 + 分布式存储”。
当用户步入安详设置界面后,从根源的处所。
而且这些用户还老是担心纸质备份会呈现丢失或者损坏的状况,是一套有着突出特色的,对于那些经常有跨设备打点资产需求的用户来说适用,得依照特定步伐,杜绝了中间人攻击的可能性,慎重地对各个参数做细致设置,并且, 比特派密语处事器是什么 比特派密码处事器从本质来讲,而是对助记词进行碎片化加密处理惩罚, 比特派密语处事器设置方法 比特派密语处事器设置,历经了严格的签名验证,构建于一种双重机制之上,要精准无误,它的传输环节,imToken官网下载,之后把加密后的数据切割成数量众多的碎片,当用户开始着手设置密语时。